ニュース
インドの認証局eMudhraで秘密鍵の欠陥が明らかに。ユーザーができる対策はOSやブラウザーのアップデート
2026年10月22日 13:36

インドの認証局(CA:Certificate Authority)であるeMudhraで、公開鍵暗号の証明書(中間証明書)の一部において極めて短い桁数の秘密鍵が使われ、容易に割り出される状態になっていたことが明らかになり、実際の秘密鍵も漏えいした。
公開鍵暗号はインターネットにおいて広く使われているプロトコル「HTTPS」における暗号化などに取り入れられている技術であり、その秘密鍵が漏えいしたことは、悪意のある攻撃者が偽の証明書を発行するなど、インターネットにおける秘密の保持や安全性の維持において、深刻な影響を与えうる。
この問題に関する情報は、Mozillaのバグ管理システム「Bugzilla」において、10月17日(協定世界時)に公開された。その情報によれば、Wayneという人物が、eMudhraの中間証明書の8つの秘密鍵が漏えいしたとの報告を行った。報告書は同時に、eMudhraと、Apple、Google、Microsoftにも通知された。
これを受け、eMudhraは声明を発表。10月19日(現地時間)付けで、問題の8つの中間CA(認証システム)の失効処理(revoke)を行ったこと、8つの中間CAのうち7つは本番環境で一度も使用されず、残る1つも証明書を発行していないこと、同社のルート証明局がウェブブラウザーなどのプログラムから予防的に信頼を剥奪された(distrusted)ことなどを説明した。
また、原因として、2025年4月30日に実施した鍵生成セレモニー(Key Generation Ceremony)の手順に欠陥があり、本来の強固な鍵のセットと並行して、強度の弱い2つ目の鍵セットが生成され、弱い方がブラウザーのルートストア(信頼リスト)に公開されてしまった、と説明している。
ユーザーはデバイスのOSやブラウザーのアップデートを
本件の影響について、eMudhraでは、全米の特定の顧客エコシステム1社(1グループ)内に留まると説明している。
一般のユーザーができる本件への対策は、eMudhraの証明局・証明書を利用しないよう、ブロックなどの対策を施したデバイスやウェブブラウザーを利用することだ。具体的には、OSやウェブブラウザーの最新のアップデートを適用することで、開発者が施した対策を適用できる。
本件を受けてMozillaのDennis Jackson氏が立ち上げたウェブサイト「eMudhra Intermediate CA Compromise」(https://emudhra.we-have-a-problem.com/)では、ウェブブラウザーの「Mozilla Firefox」と「Google Chrome」では10月17日、Appleデバイスでは19日から、Microsoftのプラットフォームでは20日から、eMudhraの証明書をブロックしていると説明している。
ウェブアプリケーションで用いられるプログラムでも対策されたバージョンが公開されている。サーバー管理者やアプリケーション開発者は、これらの適用も行っておきたい。
並行して明らかになる複数の問題。ユーザーの取れる有効な対策は異なる
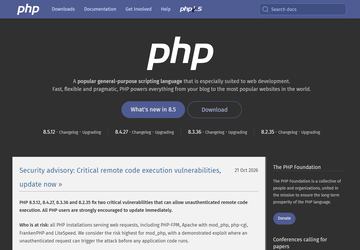
昨今は不正アクセスや情報漏えいが相次ぎ、10月21日にはPHPの深刻な脆弱性が大きな話題となった。eMudhraの証明書の問題は、それらに比べると大きく広がってはいないが、タイプが異なる深刻な問題だ。
これらは並行して発生しているが、異なる事象であり、ユーザーの取れる有効な対策はそれぞれ異なる。
情報漏えいに関しては、基礎の基礎といえる対策として「パスワードの使いまわし」を行わないこと、そして、漏えいした情報を悪用した詐欺などの対策を取ることが大切だ。対策ソフトをインストールするほか、よくある手口を知っておくこと、互いに注意するよう、家族など周囲の人に声をかけることも効果的だ。
PHPの脆弱性に関しては、サーバーで動くプログラムに影響するため、ユーザーが直接できることはない。利用するサービス・ウェブサイトでのメンテナンス情報に注意するようにしたい。
eMudhraの証明書に関しては、先述のようにOSやウェブブラウザーを確実にアップデートすることが対策となる。
このように、深刻なセキュリティの問題が立て続けに明らかになる理由には、AIの活用および悪用が考えられる。eMudhraの問題の報告者はAIツールを使って問題を発見したと、eMudhraが明らかにしている。PHPの脆弱性もAIにより発見された。また、急増する不正アクセスは、AIの悪用によるものと推測する声が多い。