今週のキーワード
「SCS評価制度」とは:企業のセキュリティ対策を共通基準で評価し、サプライチェーン全体の安全性向上を目指す制度
2026年10月21日 06:00

「SCS評価制度」(サプライチェーン強化に向けたセキュリティ対策評価制度)は、経済産業省および内閣官房国家サイバー統括室(NCO)の監督のもと、独立行政法人情報処理推進機構(IPA)が運用する、企業のIT基盤におけるセキュリティ対策の状況を共通の基準で評価・可視化する制度。★3・★4については、2026年度内の運用開始が予定されている。
取引先を踏み台にしたサイバー攻撃のリスク
セキュリティ水準が高いと考えられる大企業でなく、比較的セキュリティが手薄と考えられる業務委託先や関連会社などを最初に狙って大手のシステムやデータまでを狙う「サプライチェーン攻撃」が問題となっている。
こうしたリスクの対策として、受発注にあたり各社が独自のセキュリティチェックシートを用いて取引先の対策状況を確認することがあるが、統一の書式がないため、こうしたやり取りの負担が大きい問題もある。
SCS評価制度は、セキュリティ対策を共通の基準で評価・可視化することで、企業間の確認にかかる負担を軽減しつつ、社会全体のセキュリティレベルの底上げを図ることを目指す制度だ。
「★3」〜「★5」の段階評価と運用開始予定
SCS評価制度では、求められるセキュリティ対策の水準に応じて★3~★5の段階があり、★3・★4の運用が2026年度内に開始予定となっている。評価対象は、クラウド環境を含む企業などのIT基盤。製造環境などの制御システムや、取引先に提供する製品などは直接の対象とせず、別の制度やガイドラインに基づく対策を想定している。
各段階の概要は次の通り。
★3
広く認知された脆弱性などを悪用する一般的なサイバー攻撃を脅威として想定している。全てのサプライチェーン企業が最低限実装すべきセキュリティ対策として、基礎的な組織的対策とシステム防御策を中心に実施する。
組織内の役割と責任が定義されていることや、自社IT基盤への初期侵入、侵害拡大などへの対策が講じられていること、インシデント発生時に、取引先を含む社内外関係各所への報告・共有に必要な最低限の手順が定義、実施されていることが求められている。
専門家確認付きの自己評価で取得でき、有効期間は1年間。
★4
供給停止などによりサプライチェーンに大きな影響をもたらす企業への攻撃や、機密情報などの情報漏えいにより大きな影響をもたらす資産への攻撃を脅威として想定している。サプライチェーン企業などが標準的に目指すべきセキュリティ対策として、組織ガバナンス・取引先管理、システム防御・検知、インシデント対応等包括的な対策を実施する。
★3の対策に加えて、取引先のシステムやデータを含む内外への被害拡大や攻撃者による目的遂行のリスクを低減する対策が講じられていることや、事業継続に向けた取組や取引先の対策状況の把握など、自社の位置づけに適合したサプライチェーン強靭化策が講じられていることが求められる。
実地審査や技術検証を含む第三者評価が必要で、有効期間は3年間。有効期間中も毎年自己評価を行い、その結果を評価機関に提出する必要がある。
★5
未知の攻撃を含む高度なサイバー攻撃への対応を想定した段階。組織のリスクに応じた管理・改善と、現時点でのベストプラクティスに基づく対策を想定している。具体的な要求事項や評価方法、有効期間、運用開始時期などは検討中。
なお、★1・★2については、IPAが運用している中小企業向けセキュリティ対策の自己宣言「SECURITY ACTION」の「一つ星」と「二つ星」に対応する。
取引での活用と制度開始に向けた準備
SCS評価制度は、発注元企業が取引先に適切な段階(★)を提示し、対策の実施状況を確認する指標としての活用が想定されている。なお、★の取得は任意であり、取引条件として取得を求めるかどうかは、契約の当事者間における合意で決まる。
制度の活用を検討する企業では、大企業だけでなく中小企業も含め、自社のセキュリティ状況の把握や体制構築を早期に始めることが重要だ。制度の活用に向けた準備としては、自社が保護すべき資産の洗い出しや、インシデント発生時の対応手順の整備、委託先を含めた管理体制の見直しなどが挙げられる。
関連する記事
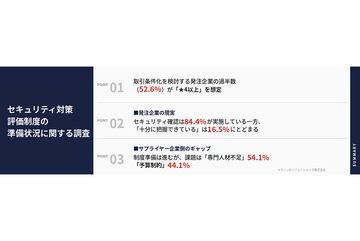
SCS評価制度に関する調査、発注企業の過半数が「★4」以上を要求する想定~キヤノンITS発表
2026年5月21日 06:30