今週のキーワード
「能動的サイバー防御」とは:サイバー攻撃を未然に防ぎ、被害拡大を防止するための取り組み
2026年10月26日 06:30

2026年10月1日に、いわゆる「能動的サイバー防御」を導入する「サイバー対処能力強化法」(重要電子計算機に対する不正な行為による被害の防止に関する法律)および同整備法が施行された。ここでは、サイバー能力強化法および同整備法により導入される能動的サイバー防御の概要を解説する。
同法および同整備法は、2022年12月に閣議決定された「国家安全保障戦略」で能動的サイバー防御導入の方針が示されたことを受け、2025年5月に成立した。施行は段階的に行われており、2026年10月1日には後述する3つの柱のうち「官民連携」と「アクセス・無害化」に関する制度が施行された。残る「通信情報の利用」に関する制度については、具体的な運用方法などを定める下位法令の整備が進められており、2027年秋に施行される予定だ。
基幹インフラへの攻撃に被害発生前から対処
従来のサイバーセキュリティ対策では、各組織がセキュリティソフトやファイアウォールなどを導入して自らシステムを防御し、攻撃を受けた場合には被害の拡大防止や復旧などの対応を行ってきた。
その一方で、近年は基幹インフラ(電力、通信、交通、金融など)の機能停止を目的に、組織のシステムへ侵入・潜伏する高度なサイバー攻撃が安全保障上の問題にもなっている。攻撃が成功し、基幹インフラが機能停止してしまうと国民生活における多大な被害が予想されることから、攻撃の兆候を事前に把握し、被害の発生や拡大を防ぐために導入されたのが「能動的サイバー防御」だ。
能動的サイバー防御では、各組織による防御に加えて、政府が攻撃の兆候を把握し、重大な被害が発生する前の段階から対処できる体制を整備する。
「能動的サイバー防御」の3つの柱
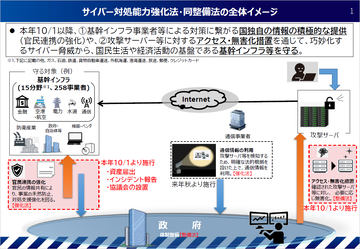
能動的サイバー防御は「官民連携」「通信情報の利用」「アクセス・無害化」という3つの取り組みから成り立っている。
官民連携
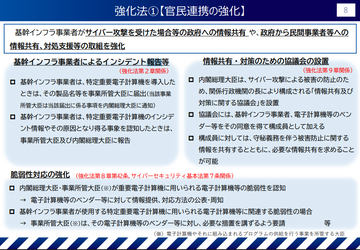
電気、ガス、水道、鉄道、電気通信、金融など、国民生活や経済活動の基盤となる15の領域のサービスを提供する事業者を「基幹インフラ事業者」とし、重要なシステムに関する情報の届け出や、一定のサイバー攻撃を受けた際の報告などを義務付ける。こうしてサイバー攻撃に関する情報を集約・分析するとともに、得られた脅威情報などを迅速に民間へ提供する。
2026年10月1日には、こうした官民の情報共有を行うため、通信、交通、エネルギー、金融などの基幹インフラ事業者を中心とした約100組織による協議会が設置された。国が入手した脅威情報は、可能な限り迅速に機密情報などを取り除く「サニタイズ」を行ったうえで共有システムを通じて提供するほか、秘匿度の高い情報については、1対1または信頼できるグループ(TG:Trusted Group)に限定して提供する。
通信情報の利用
サイバー攻撃では、攻撃者が直接標的へアクセスするとは限らず、攻撃のために用意したサーバーや、乗っ取ったPCやネットワーク機器などを経由することがある。そこで、通信に関する情報を分析することで、サイバー攻撃に利用されているサーバーなどを特定し、攻撃の兆候を把握する。
分析では、IPアドレスなど、コミュニケーションの本質的な内容ではない「機械的情報」を利用することが想定されており、メール本文などは分析対象としない仕組みとされている。
日本国憲法で規定されている「通信の秘密」との関係から、通信情報の取得・利用にはさまざまな制限が設けられており、現在も全面施行に向けた具体的な制度整備が進められている。
サイバー対処能力強化法では、取得した通信情報について、サイバー攻撃に関係するとみられる「機械的情報」を自動的に選別し、それ以外の情報は直ちに消去する仕組みを設けている。また、通信情報を同意によらず取得する場合には、独立機関である「サイバー通信情報監理委員会」の承認を受ける必要がある。
アクセス・無害化
サイバー攻撃により重大な危害が発生するおそれがあり、緊急の必要がある場合には、警察が攻撃に利用されているコンピューターへネットワーク経由でアクセスし、攻撃を止めるための措置を行えるようになった。具体的には、攻撃に使われている不正プログラムを消去したり、サーバーをシャットダウンしたり、攻撃者の再ログインを防ぐために設定を変更したりすることなどが想定されている。
また、国外から行われる特に高度に組織的・計画的なサイバー攻撃で、自衛隊が対処を行う特別の必要があると認められる場合には、自衛隊が警察と共同でアクセス・無害化措置を行うことも可能となる仕組みが整備された。
なお、アクセス・無害化は、サイバー攻撃を受けたことに対する「報復」を目的とするものではない。法制度上、重大なサイバー攻撃による被害を防止するため、攻撃に利用されているサーバーなどを無害化するための措置として位置づけられている。
関連する記事


特集
「みんなで備えよう」に込めた思いとは? 平将明サイバー安全保障担当大臣に聞く「能動的サイバー防御」関連法成立までの道のりとこれから
~ひとつひとつ基礎的な対策を押さえることを、国民運動にしていきたい~
2025年6月30日 06:30

「能動的サイバー防御」のため、基幹インフラ事業者ら約100組織による協議会設置
2026年10月1日 08:30
能動的サイバー防御に向け、基幹インフラ事業者にサイバー攻撃の報告義務などの命令
2026年5月28日 15:15

「国家サイバー統括室」(NCO)発足、能動的サイバー防御の導入へ加速
2025年7月1日 14:45