ニュース
国家サイバー統括室、事業者に向けに不正アクセス対策のポイントをまとめた資料を公開
ウェブサイト・モバイルアプリで基本的な対策の徹底を呼びかけ
2026年11月6日 12:55

内閣官房国家サイバー統括室(NCO)は11月5日、事業者向けに個人情報の漏えいなどにつながる不正アクセスへの対策例をまとめた資料を公開した。
政府では、昨今発生している不正アクセスによる個人情報の漏えい事案において、モバイルアプリ開発時のセキュリティ対策不足、ウェブサイトなどの設定不備、サポートが終了しているソフトウェアや既知の脆弱性が未対策のソフトウェアの継続使用など、基本的な対策が十分でなかったことが原因とみられる事例が複数確認されているという。
攻撃者においては標的の調査や侵害にAIを悪用している可能性も高く、脆弱性診断では比較的低いと評価されたリスクであっても、複数が組み合わされることで侵入の原因となった可能性のある事例もみられるという。
また、AIにより攻撃の大規模化が容易になることで、事業規模の大小を問わず、幅広い事業者が攻撃対象となっていると考えられると、昨今の状況を説明している。
以上のような状況を踏まえ、ウェブサイトやモバイルアプリを使用した事業を運用し個人情報を取り扱う事業者や、ITシステム・サイバーセキュリティ担当者に向け、対策例の資料を公開した。
具体的な内容は次のとおりで、事業者向けの解説と、セキュリティ担当者向けの一段踏み込んだ専門性の高い解説が、分けて記載されている(本稿では、セキュリティ担当者向けの内容をもとに、補足を加えつつ紹介する)。
運用・管理段階におけるセキュリティ対策の徹底
1.デジタル資産の適切な把握および脆弱性の解消
いわゆるIT資産管理、および脆弱性管理。不正アクセスによる情報漏えいなどの事案においては、ウェブアプリの中で使われているライブラリやフレームワークなどに存在する脆弱性を悪用し、組織内のシステムへの不正アクセスや情報窃取などを試みる攻撃が確認されている。特に、リモートで悪用可能な脆弱性については、組織内部への侵入の足掛かりとして悪用されるおそれがある。
ソフトウェアは、運用開始後に新たな脆弱性が発見・公表されることがある。また、オープンソースソフトウェア(OSS)やライブラリなどの構成要素にも脆弱性が存在する可能性がある。
対策例としては、ソフトウェア構成情報を把握・管理すること、米国CISA(サイバーセキュリティ・インフラストラクチャセキュリティ庁)のKEV(Known Exploited Vulnerabilities:悪用事例が確認された脆弱性)カタログを確認するなどして脆弱性情報の継続的な収集及び影響を確認すること、脆弱性対処の優先順位や対応期限を決定することなどが挙げられている。
2.アタックサーフェスの継続的な棚卸しおよび最小化
業務上不要な機能やサービスが外部に晒されていたことが起因となる情報漏えいなどが発生している。具体的には、インターネットに公開されたシステム管理画面に対し、推測されやすい認証情報の悪用、総当たり攻撃、認証機能の脆弱性を悪用した認証回避などにより不正アクセスが行われる。ほかにも、本来は外部公開を想定していない機能などがインターネットからアクセス可能な状態となっており、不正アクセスが行われることがある。
対策として、アタックサーフェス(攻撃対象領域)を把握すること、不要な公開機能の停止・制限を行うこと、継続的な外部露出の監視をすることが挙げられている。こちらもIT資産管理、脆弱性管理にあたり、加えて、設定不備や運用体制(適切なアカウントの発行など)を見直すことにより、対策できる。
3.AIの活用などによる継続的な脆弱性診断および不審な挙動の監視
昨今、AIを活用した脆弱性の探索や攻撃手順の自動化、サイバー攻撃へのAI技術の活用が発展しており、攻撃の高度化・効率化が懸念される。
具体的な対策として、継続的なセキュリティ診断や点検を行うこと、ログの集約・相関分析などを通じて、不審な認証、権限の不正使用、大量のデータ取得などを継続的に監視すること、不審な挙動や侵害の兆候を検知した場合に、関連するログやシステムの状態を速やかに調査し、不正アクセスの有無や影響範囲を確認できる体制を整備することなどが挙げられている。攻撃の検知機能、EDR(Endpoint Detection and Response)やMDR(Managed Detection and Response)、SOC(Security Operation Center)、あるいはSIEM(Security Information and Event Management)と呼ばれるサービスの活用が考えられる。
設計・開発段階におけるセキュリティ対策の徹底
1.セキュリティ・バイ・デザインの適用
セキュリティ・バイ・デザインとは、設計段階から(機能だけでなく)セキュリティを組み込む思想のこと。モバイルアプリやウェブクライアントおよびそれらのバックエンドサーバーは、必ずしもセキュリティ・バイ・デザインの考え方に基づいて設計されていないことも多く見受けられることから、セキュリティを考慮した設計・開発を徹底することが求められるとしている。
要件定義から運用までのライフサイクル全体にセキュリティを組み込むセキュリティ・バイ・デザインによる設計・開発を推進することが重要であるとし、要件定義・設計フェーズにおけるセキュアなアーキテクチャの検討やセキュリティツールの活用などが具体例として挙げられている。
2.利用するAPIのセキュリティ対策の強化
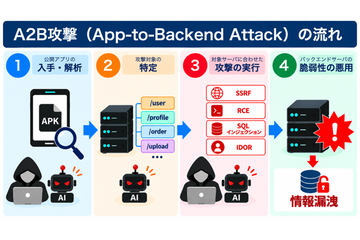
ウェブアプリやモバイルアプリが利用するAPI経由での不正な操作によって情報漏えいが発生していることが確認されている。国立研究開発法人情報通信研究機構(NICT)が注意喚起している「A2B攻撃」など、公開アプリケーションの解析を通じてAPIエンドポイントの脆弱性や認可不備を特定し、バックエンドから機密情報を不正に窃取するインシデントが報告されている。
具体的な対策例として、認可不備の排除、認証情報の安全な管理、APIレート制限による不正利用対策の実装が挙げられている。
3.公開前の脆弱性診断の実施
個人情報を取り扱うウェブアプリやウェブシステムにおいて、リリース前に脆弱性診断やペネトレーションテストを実施し、潜在的な脆弱性を事前に発見・修正することが推奨されている。また、その際には、診断の目的や対象範囲を明確にすることや検出された脆弱性に対して適切な是正措置を実施し、その結果を確認した上で本番環境へ公開することが重要となるとしている。
サプライチェーンを通じた侵害への対策
1.委託先のセキュリティ統制及び委託先からの接続経路の厳格化
業務委託先や保守事業者の環境を足掛かりとして、発注元のシステムへ侵入されることがある。
具体的な対策例として、委託先が利用するVPN、リモートデスクトップなどの接続経路を洗い出し、多要素認証を適用すること、契約・調達におけるセキュリティ要件を明確化することなどが挙げられている。これらは、前述したアタックサーフェスの対策の一環として取り組むものと捉えられる。
2.オープンソースソフトウェア(OSS)や外部ライブラリなどの適切な管理
OSSや外部ライブラリに重要な脆弱性が公表されると、攻撃者による探索・悪用が短期間のうちに行われる恐れがある。そのため、外部のソフトウェア部品を中身の分からないまま利用し続けることを避ける必要がある。
対策例としては、深刻な脆弱性が公表された時の初動対応手順を明確化すること、開発・改修を委託する際に、使用するソフトウェア部品の明示とSBOM(Software Bill of Materials:ソフトウェア部品表。使用している部品の情報を明らかにし、共有することで、適切な管理・脆弱性対応につなげるためのもの)の提出を契約・仕様に定めることが挙げられている。