レビュー
社内にある機器の脆弱性や“シャドーIT”を可視化するASMサービス「Mitokude .local」
定期的な監視で、IT資産管理・脆弱性管理を万全に
2026年11月4日 07:00

不正アクセス事例が多発する中、法人のセキュリティは、まず自社のネットワーク構成や保有する機器およびソフトウェアを把握し、それらのソフトウェアバージョンも把握したうえで、判明した脆弱性に適時対処することが求められる。「IT資産管理」「脆弱性管理」と呼ばれる取り組みだ。
不正アクセスや情報漏えいのニュースが相次いでいるが、IT資産管理および脆弱性管理を適切に行って脆弱性を手当していれば、既知の脆弱性を突く攻撃ツールによる被害から、十分に自社のシステムを守ることができる。言い換えれば、これらが不十分なら、攻撃者にとっては格好のターゲットとなってしまう。
IT資産管理は各社で取り組んでいるだろうが、情シス部門やセキュリティ部門が把握しない機器やソフトウェアが使われる「シャドーIT」は、大きなセキュリティリスクになり得る。また、脆弱性発見・修正のペースが上がっている現在、脆弱性を人力のみで行うのは困難になりつつある。そこで、ツールの援用を検討したい。
今回紹介する「Mitokude .local」(ミトクデ ドットローカル)は、アタックサーフェスマネジメント(ASM)と呼ばれるサービスの一種だ。日本語でいえば「攻撃対象領域管理」。IT資産管理や脆弱性管理ほかの機能を持っている。
以前の記事では同シリーズの「Mitokude .pub」を紹介した。「Mitokude .pub」ではウェブサーバーやVPNサーバーなどの公開資産(インターネットを通じてアクセス可能なIT資産)、「Mitokude .local」は社内ネットワークに接続されたIT資産を管理の対象とする。
管理者が把握していないシャドーITまで機械的なスキャンにより見つけ出せるのが、「Mitokude .local」の強みだ。脆弱性管理の業務も大幅に自動化でき、深刻なトラブルにつながりうる「穴」をふさぐとともに、セキュリティ担当者の業務を助ける。ここでは、「Mitokude .local」が持つ主な機能や、できることを見ていきたい。
まずは「SCAN端末」を社内に設置する
「Mitokude .local」を利用するには、社内のネットワークに「SCAN端末」と呼ばれるデバイスを導入する。SCAN端末の導入にあたっては個別にネットワーク環境・規模の調査と見積もりが必要で、サービスの料金も導入先により異なる。
SCAN端末を利用して社内ネットワーク全体を「スキャン」し、さまざまな情報を収集・分析するのが、「Mitokude .local」の主な機能だ。スキャン機能は3種類に分けられており、「フルスキャン」はネットワーク上に存在する機器すべての種類・使用OS・ポート(機能ごとに開放されるポート番号)のほか、SSDP/mDNS情報など、全ての情報をスキャンする。「クイックスキャン」は使用OSやポートといった主要項目をスキャンするもので、通常運用で中心的に使われる。「ARPスキャン」は機器の死活確認用のスキャンとなる。
「Mitokude .local」の運用は、スケジュールを設定してこれらを定期実行し、それらを確認していく作業が中心となる。スキャン結果はサービスのクラウドサーバーに蓄積され、ウェブブラウザーで管理画面(DLV:dot-local Viewer)または、クラウドの「Mitokude .local」の画面にアクセスすることで利用できる。

DLVは主に管理者向けで、脆弱性などについて詳細な情報が得られる。クラウドの「Mitokude .local」の画面は「Mitokude」シリーズ共通のものとなり、DLVと重複する機能もあるが一方でのみ利用できる機能もある。順に見ていこう。
DLVの画面構成と機能
DLVは、主にシステム管理者向けの画面だ。ログインすると、主要な情報を一覧できる「ダッシュボード」が最初に表示される。画面左のメインメニューから機能を選び、詳細を確認する。

脆弱性スキャン
スキャンした機器のOSやバージョンに基づき既知の脆弱性を照合し、脆弱性診断を行うとともに、世界標準のセキュリティ・フレームワークに基づいて想定される攻撃シナリオを表示する。
この脆弱性スキャンの方式は「パッシブ方式」と呼ばれ、機器へのパケット送信や侵入を模した通信を行わない。そのため、システムへの影響を最小限に抑えられることが特徴となる。
対応するセキュリティ・フレームワークは「NIST SP 800-171」「NIST SP 800-53」「Open Web Application Security Project」(OWASP)の「OWASP API Security Top 10」「OWASP IoT Top 10」の4種類。攻撃シナリオでは「CIS Controls v8」「CISA KEV」「MITRE ATT&CK」という3種のセキュリティ・ナレッジベースやベストプラクティスに基づいたシナリオを検討できる。いずれも、米国の研究機関や政府機関、セキュリティコミュニティが発表し、日本でも多くの組織が参考にしているものだ。

タイムライン
スキャンにより取得した機器の情報を、時系列順に表示する。新しく検知された脆弱性を確認したり、期間を指定してその期間に検知された脆弱性だけを確認したりできる。

デバイス一覧
機器の一覧を表示し、それらの詳細情報や脆弱性を確認できる。

DLVにはこのほか、スキャンのログ確認機能、スキャンのスケジュールを設定するスケジューラー機能と、その他の設定機能を持つ。
「Mitokude .local」の画面構成と機能
クラウドの「Mitokude .local」の画面も、ログインするとダッシュボードが表示される。DLVと同様に、画面左のメインメニューから機能を選ぶ。
「デバイス一覧」「タイムライン」は、DLVの同名の機能と基本的には同じ。見られる情報が一部異なる。

トポロジー
機器をトポロジー(接続関係を表す図)として表示する。

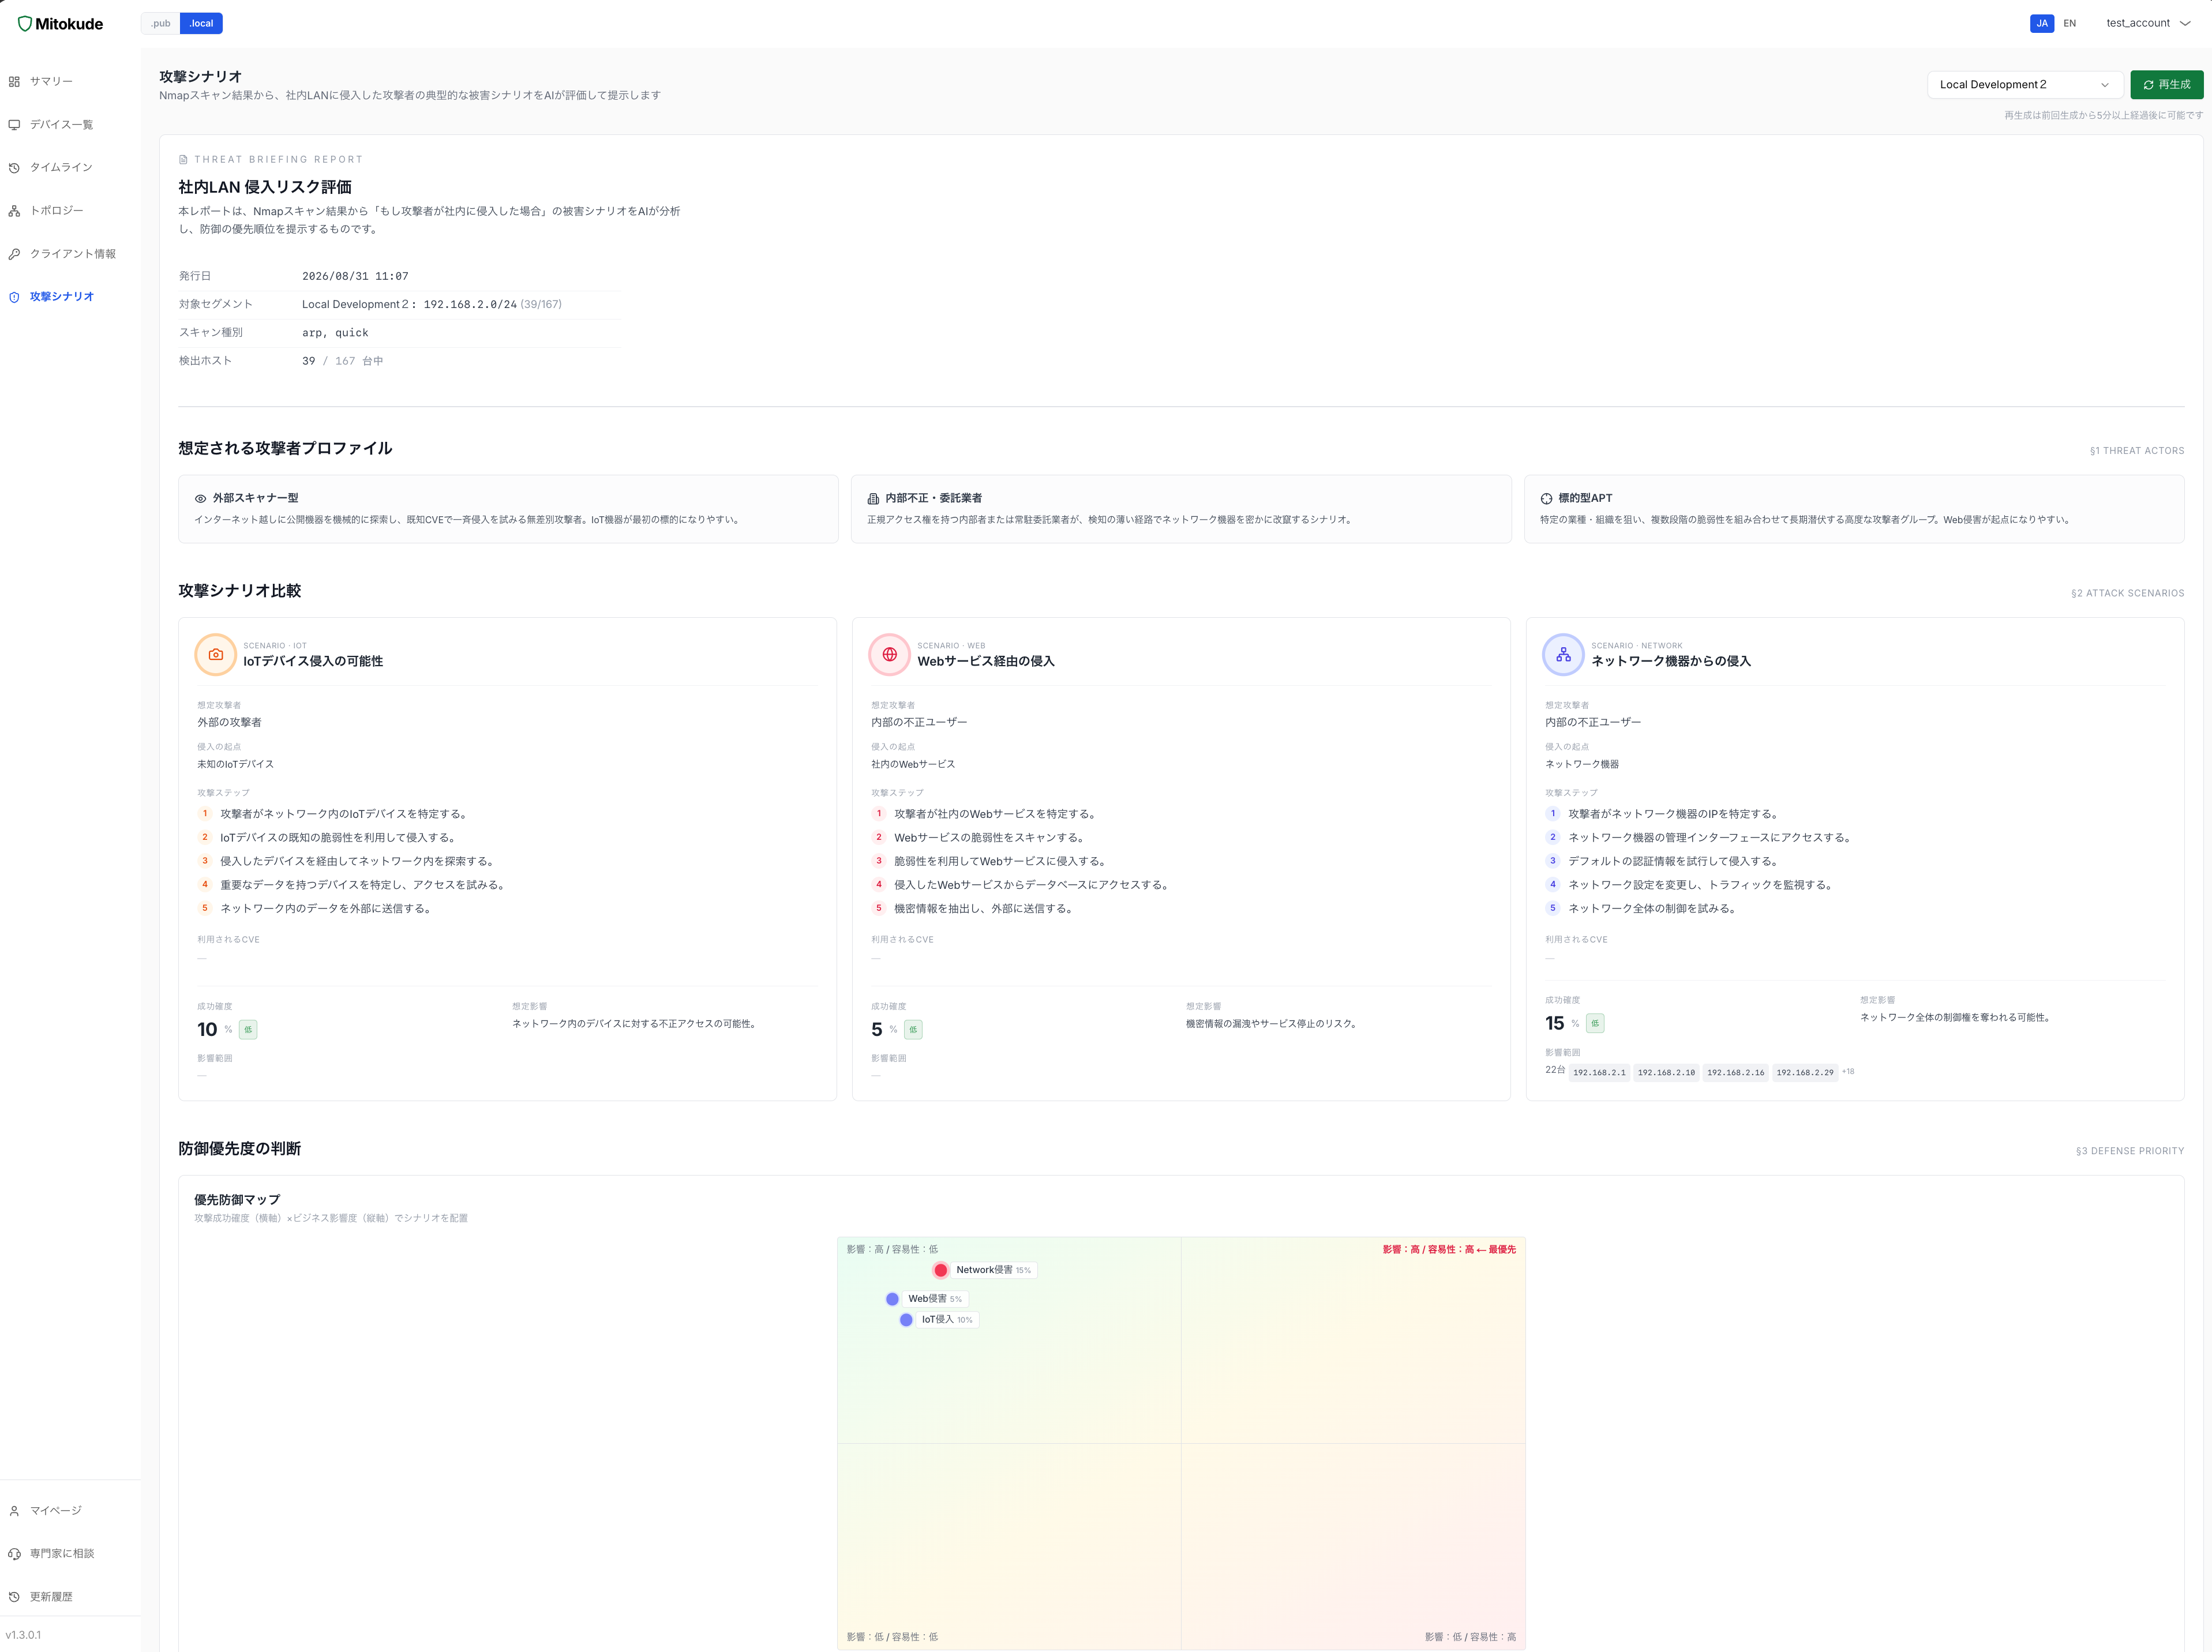
攻撃シナリオ
DLVの「脆弱性スキャン」で確認できる「攻撃シナリオ」とは見え方が少し異なり、スキャン結果に基づいて「IoTデバイスの侵害」「Webサービスの不正アクセス」「ネットワーク機器の侵害」という3種のシナリオから選ぶことで、どのような脆弱性を悪用したどのような攻撃が行われ、どのような影響があるか、というシナリオとしてAIが評価し、レポートを行う。あわせて、対応の優先度を示した「優先防御マップ」のレポートも行う。
なお、このレポートは Mitokude のスキャンエンジンと⽣成AIが作成したサンプル評価であり、対策のための確定診断には、別途脆弱性スキャン実⾏と実機調査が必要となる。
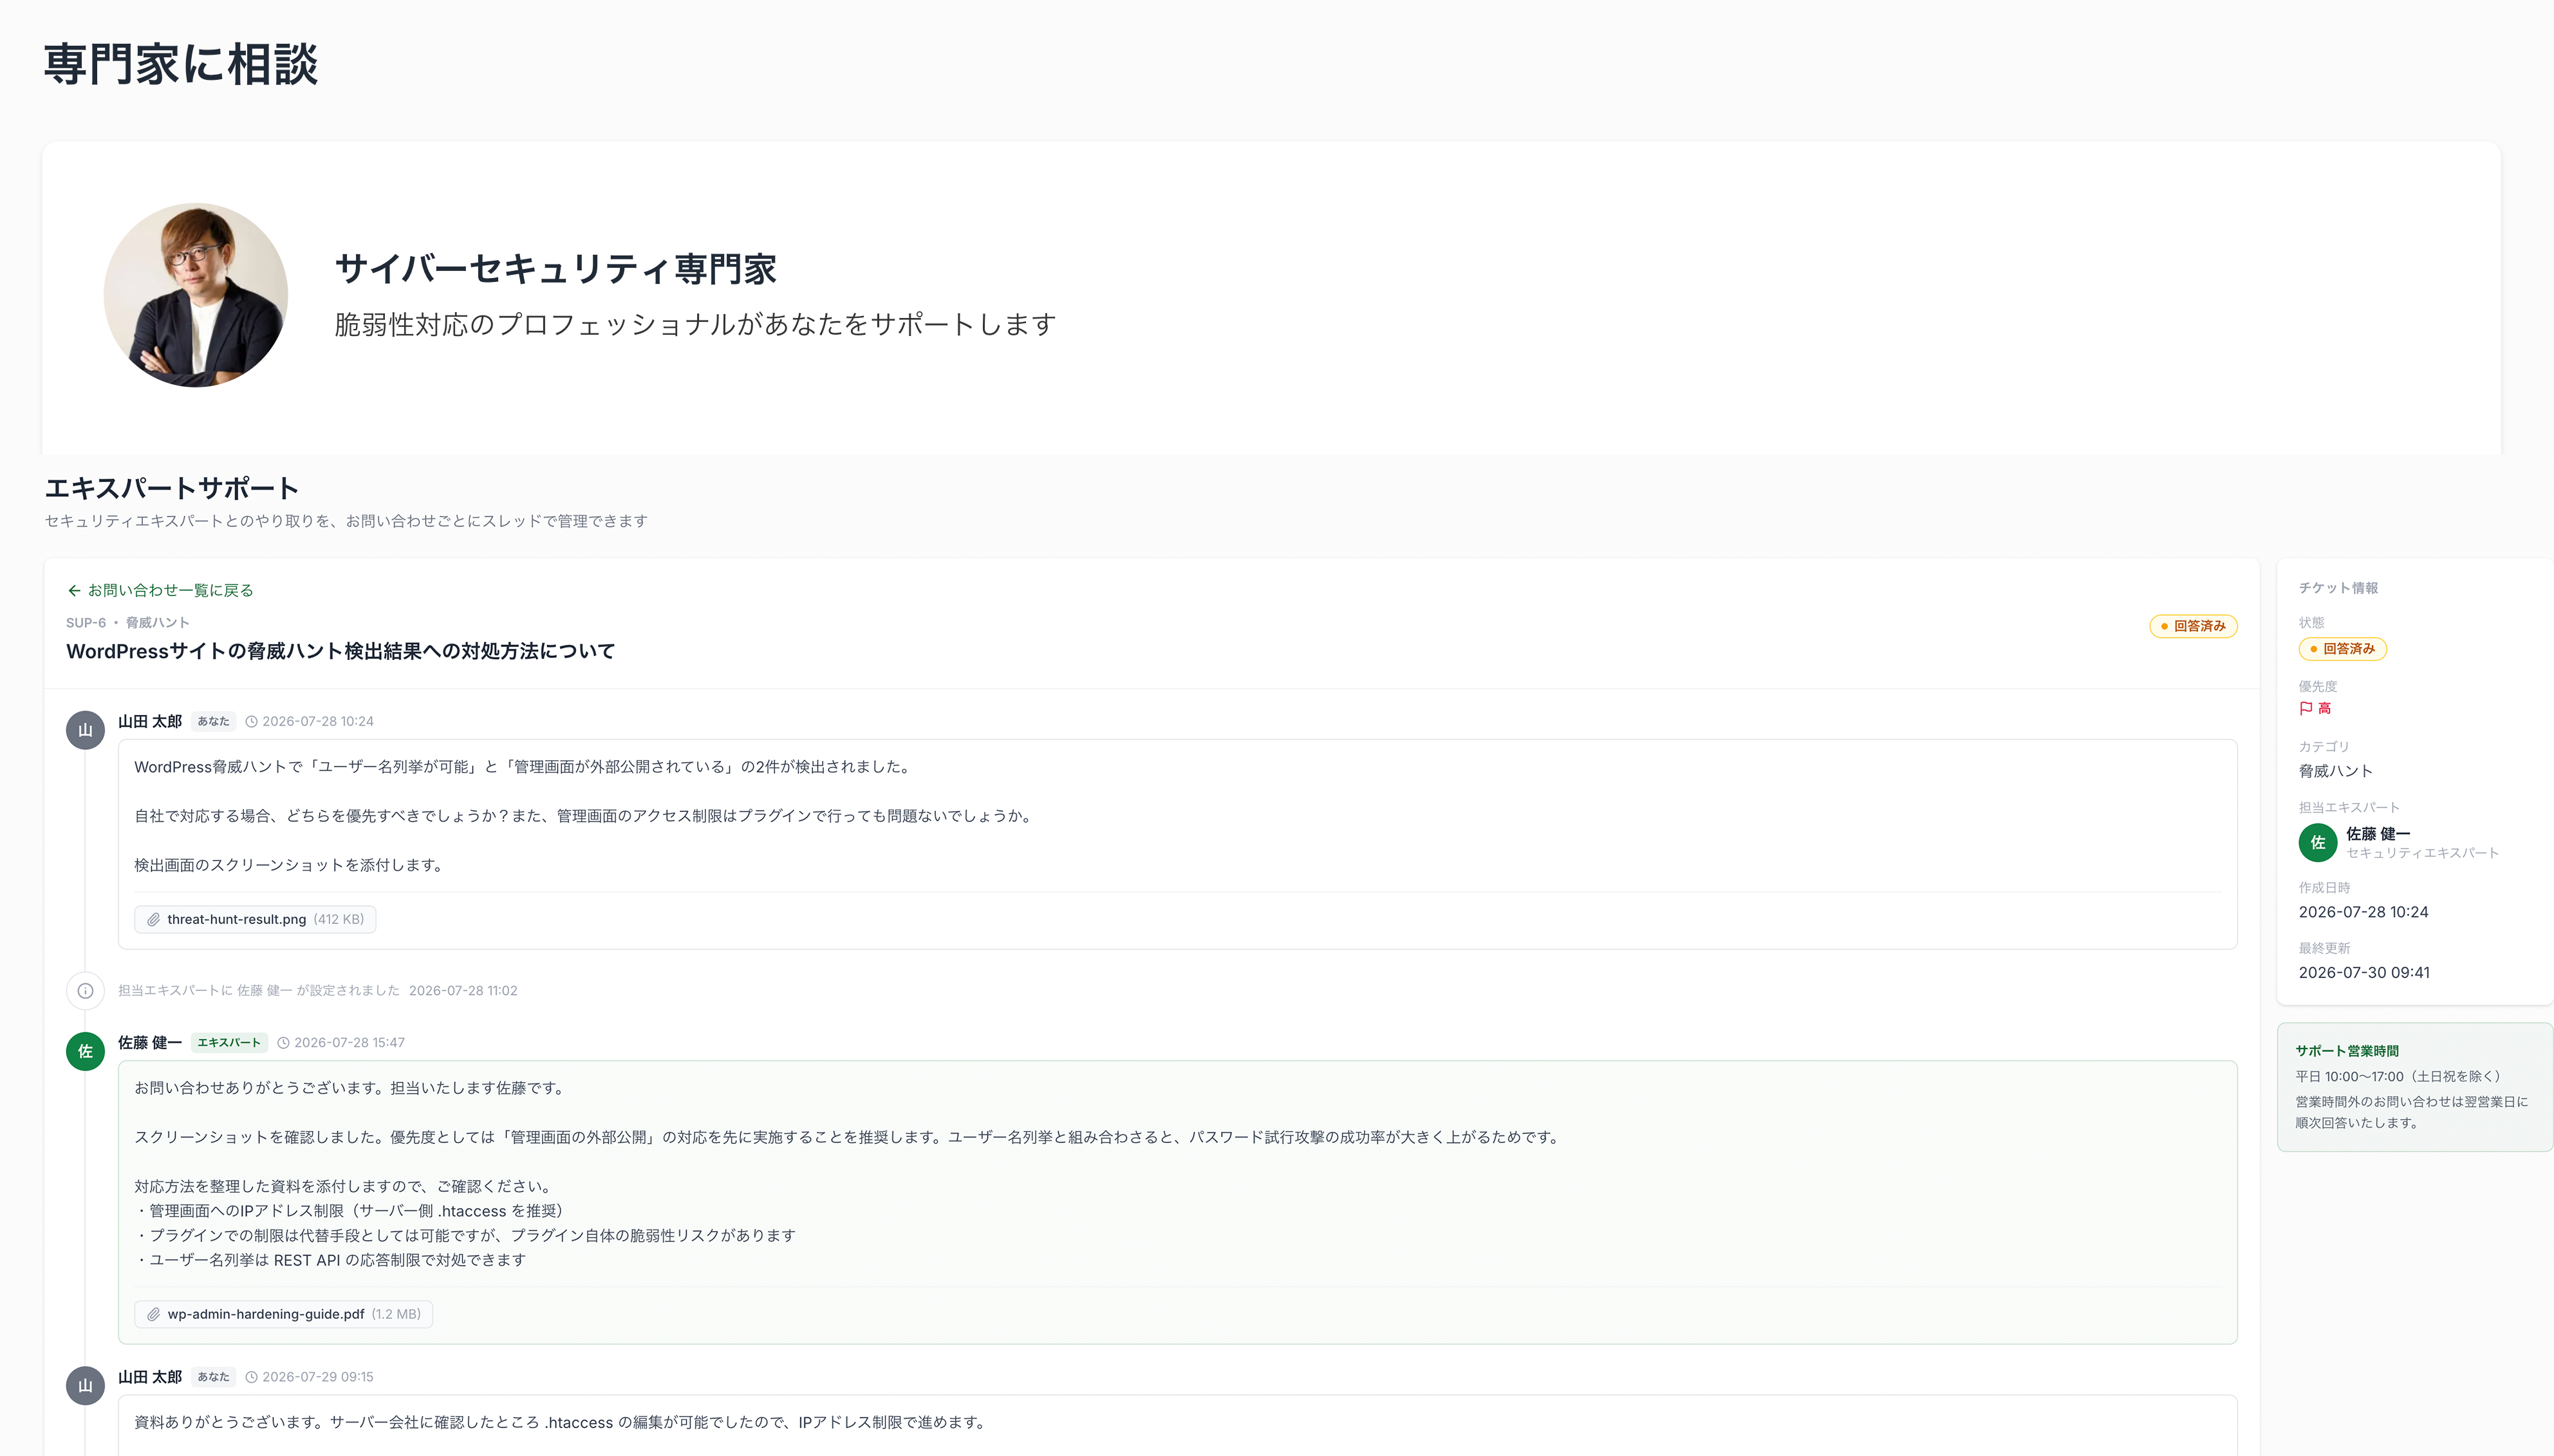
専門家に相談
Mitokudeを運営するグランセキュノロジー株式会社の専門家に相談できる。発見された脆弱性の対策方法や、攻撃シナリオへの対処方法などについて、相談して助言を得ることができ、自社に高度なスキルを持つ専門スタッフがいない場合にも、適切な判断が可能になる。
このほかに、各種設定を行う「マイページ」と、SCAN端末の情報を表示する「クライアント情報」がある。
導入には個別見積もりが必要
「Mitokude .local」の導入にあたっては、個別に見積もりが必要となる。ネットワークの規模などから、SCAN端末の導入数も異なってくるためだ。
なお、料金プランとして、通常プランのほかに「Mitokude PRO」プランが用意されている。PROプランは、24時間365日の監視サービス、セキュリティ運用支援サービス(MSSPサービス)、デジタルフォレンジック調査サービスという3つのオプションサービスが追加されるもので、アタックサーフェスマネジメントに比べて、ネットワーク監視および攻撃への対応も可能になる。