レビュー
月額5000円で「自社のセキュリティリスク可視化」と「経営視点の評価」を実現するASMサービス「Mitokude .pub」
自社ドメインを入力するだけで、サーバーの脆弱性やVPNの設定不備を炙り出す
2026年10月9日 07:00

機器の脆弱性や設定不備を突いた、法人ネットワークへの不正アクセスの事例が続発している。現場の情シス担当者にしてみれば、増え続ける自社のネットワーク構成やIT資産(機器やソフトウェア)を把握し、管理するだけでも大変なことで、もっと人手や優秀なシステムがなければ、とてもネットワークを守り切れない、と不安を感じているケースも少なくないだろう。
今回紹介する「Mitokude .pub」(ミトクデ ドットパブ)は、アタックサーフェスマネジメント(ASM)と呼ばれるサービスの一種だ。日本語にするならば「攻撃対象領域管理」。サイバー攻撃の対象になりうる、自社のIT資産を可視化し、管理できるツールだ。
機材管理票のようなものを使って手作業でIT資産を管理する場合、担当者の記憶違いや記入忘れ、従業員の異動・退職などの際の引き継ぎ不備など、さまざまな理由で把握漏れが起こる。また、特に脆弱性の発見とその対策のためのアップデートが頻繁に行われる昨今では、ソフトウェアのバージョン管理にかかる手間も大きい。
攻撃対象になりうるIT資産を自動的にリストアップ
Mitokude .pubは、自社のドメインを設定するだけでウェブサーバーやVPNサーバーなど、そのドメインでインターネットからアクセス可能な状態になっている(公開されている)IT資産を機械的にスキャンする。機械的なスキャンゆえに、人為的ミスによる把握漏れが起こらない。また、使用されているソフトウェアやそのバージョン情報も収集し、既知の脆弱性があるバージョンに対しては警告を表示し、対策漏れを予防できる。
このようなスキャンは、理論的にはサイバー攻撃グループが脆弱性や設定不備を探し、攻撃対象を選定する際と同じ手法だ。定期的にMitokude .pubの結果を確認することで、攻撃者に先回りして対策を取れるようになる。
つまり、Mitokude .pubは、情シス部門などが行う組織内のIT資産管理を機械的に補助、あるいは自動化して把握漏れをなくし、確実性の高いセキュリティ施策につなげるためのサービスだ。
そのうえで、経営視点でのリスク管理のための機能も搭載している。発見された脆弱性に対し、想定される攻撃シナリオや発生しうる金銭的被害を計算できるため、対策する優先度の判断や、対策のためのコストの評価も適切に行えるようになる。
脆弱性の対策においては、優先順位づけや、費用対効果も考えた手段の選択が必要となることも多い。経営層と情シスの間で共有できる判断基準として、Mitokude .pubは有用な情報を提供し、実効性の高いセキュリティ施策を可能にする。
まずは自社のドメインを登録する
ここからは、Mitokude .pubの機能を詳しく見ていこう。
まず、サービス登録時に自社のドメインを登録する(インプレスなら「impress.co.jp」)。すると、ウェブブラウザーからログインしたMitokude .pubの管理画面に、サブドメインを含めた、公開資産(ウェブサーバー、VPNサーバーなど、外部からアクセス可能な自社ドメインが割り当てられたIT資産)のスキャン結果・評価結果が表示される。
最初のサマリー画面では、ドメインと各レポートの概要が表示される。画面左のメニューを切り替えることで、それぞれの詳細な情報を確認可能だ。

Mitokude .pubの契約はFQDN(Fully Qualified Domain Name:完全修飾ドメイン。ホスト名と全ての階層のドメイン名をあわせたもの)ごとに行われ、公開資産一覧の画面では、運用中のサーバーなどのほか、かつて運用していて現在は誰も管理していないキャンペーンサイトなど、未把握の資産が発見される場合もある。継続的に管理するものについては契約し、本来公開されているべきでない資産などは、確実に閉鎖するようにするといいだろう。
公開資産一覧
サブドメインを含めたドメインの一覧が表示され、脆弱性が検出された場合には警告(緊急、重要、警告、注意、の4段階)が表示される。
先述のとおりMitokude .pubの契約はFQDNごとになり、未契約のサブドメインはモザイク表示される。

脆弱性一覧
ドメインのポートスキャンを行い、検出された脆弱性の警告(緊急、重要、警告、注意、の4段階)が表示される。21(FTP)、23(Telnet)などの主要なポートが対象。

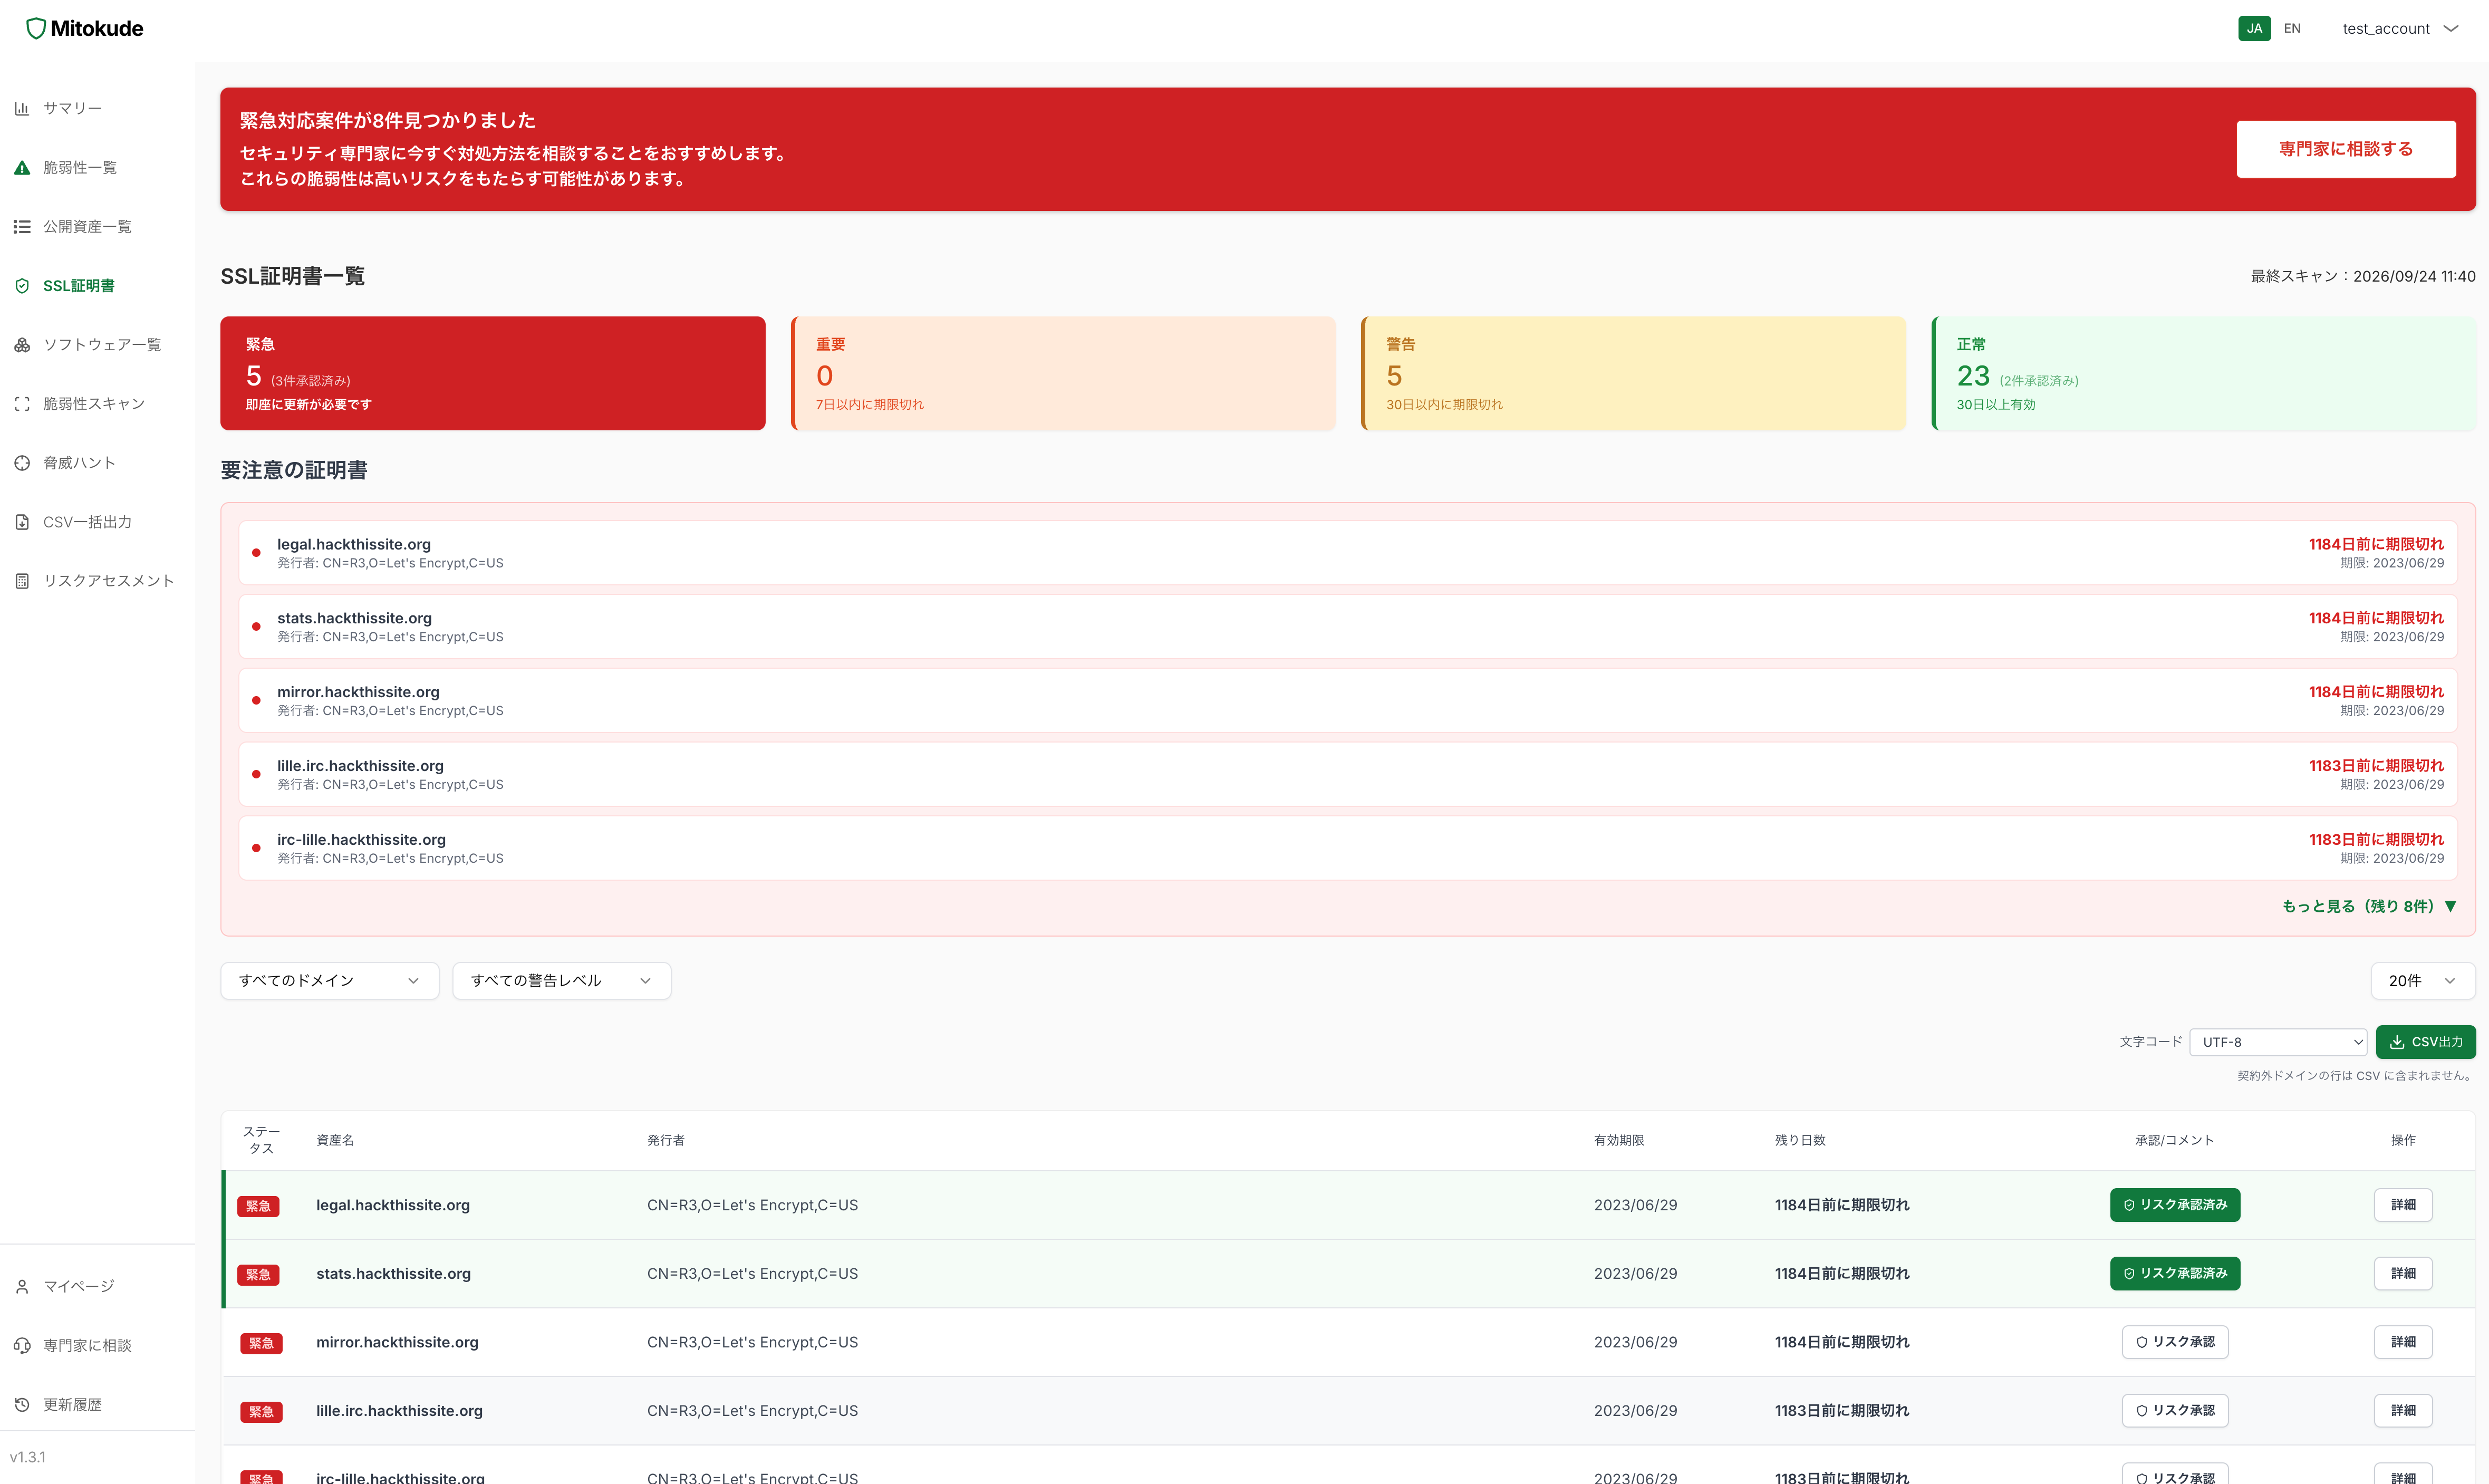
SSL証明書一覧
導入しているSSL証明書を一覧し、有効期限のほか、認証局、関連するセキュリティ設定といった詳細な情報を一覧できる。SSL証明書の更新忘れによる期限切れなどを対策できる。
ソフトウェア一覧
各資産で使用されているソフトウェアおよびバージョンを一覧し、脆弱性(CVE)があれば警告を表示する。

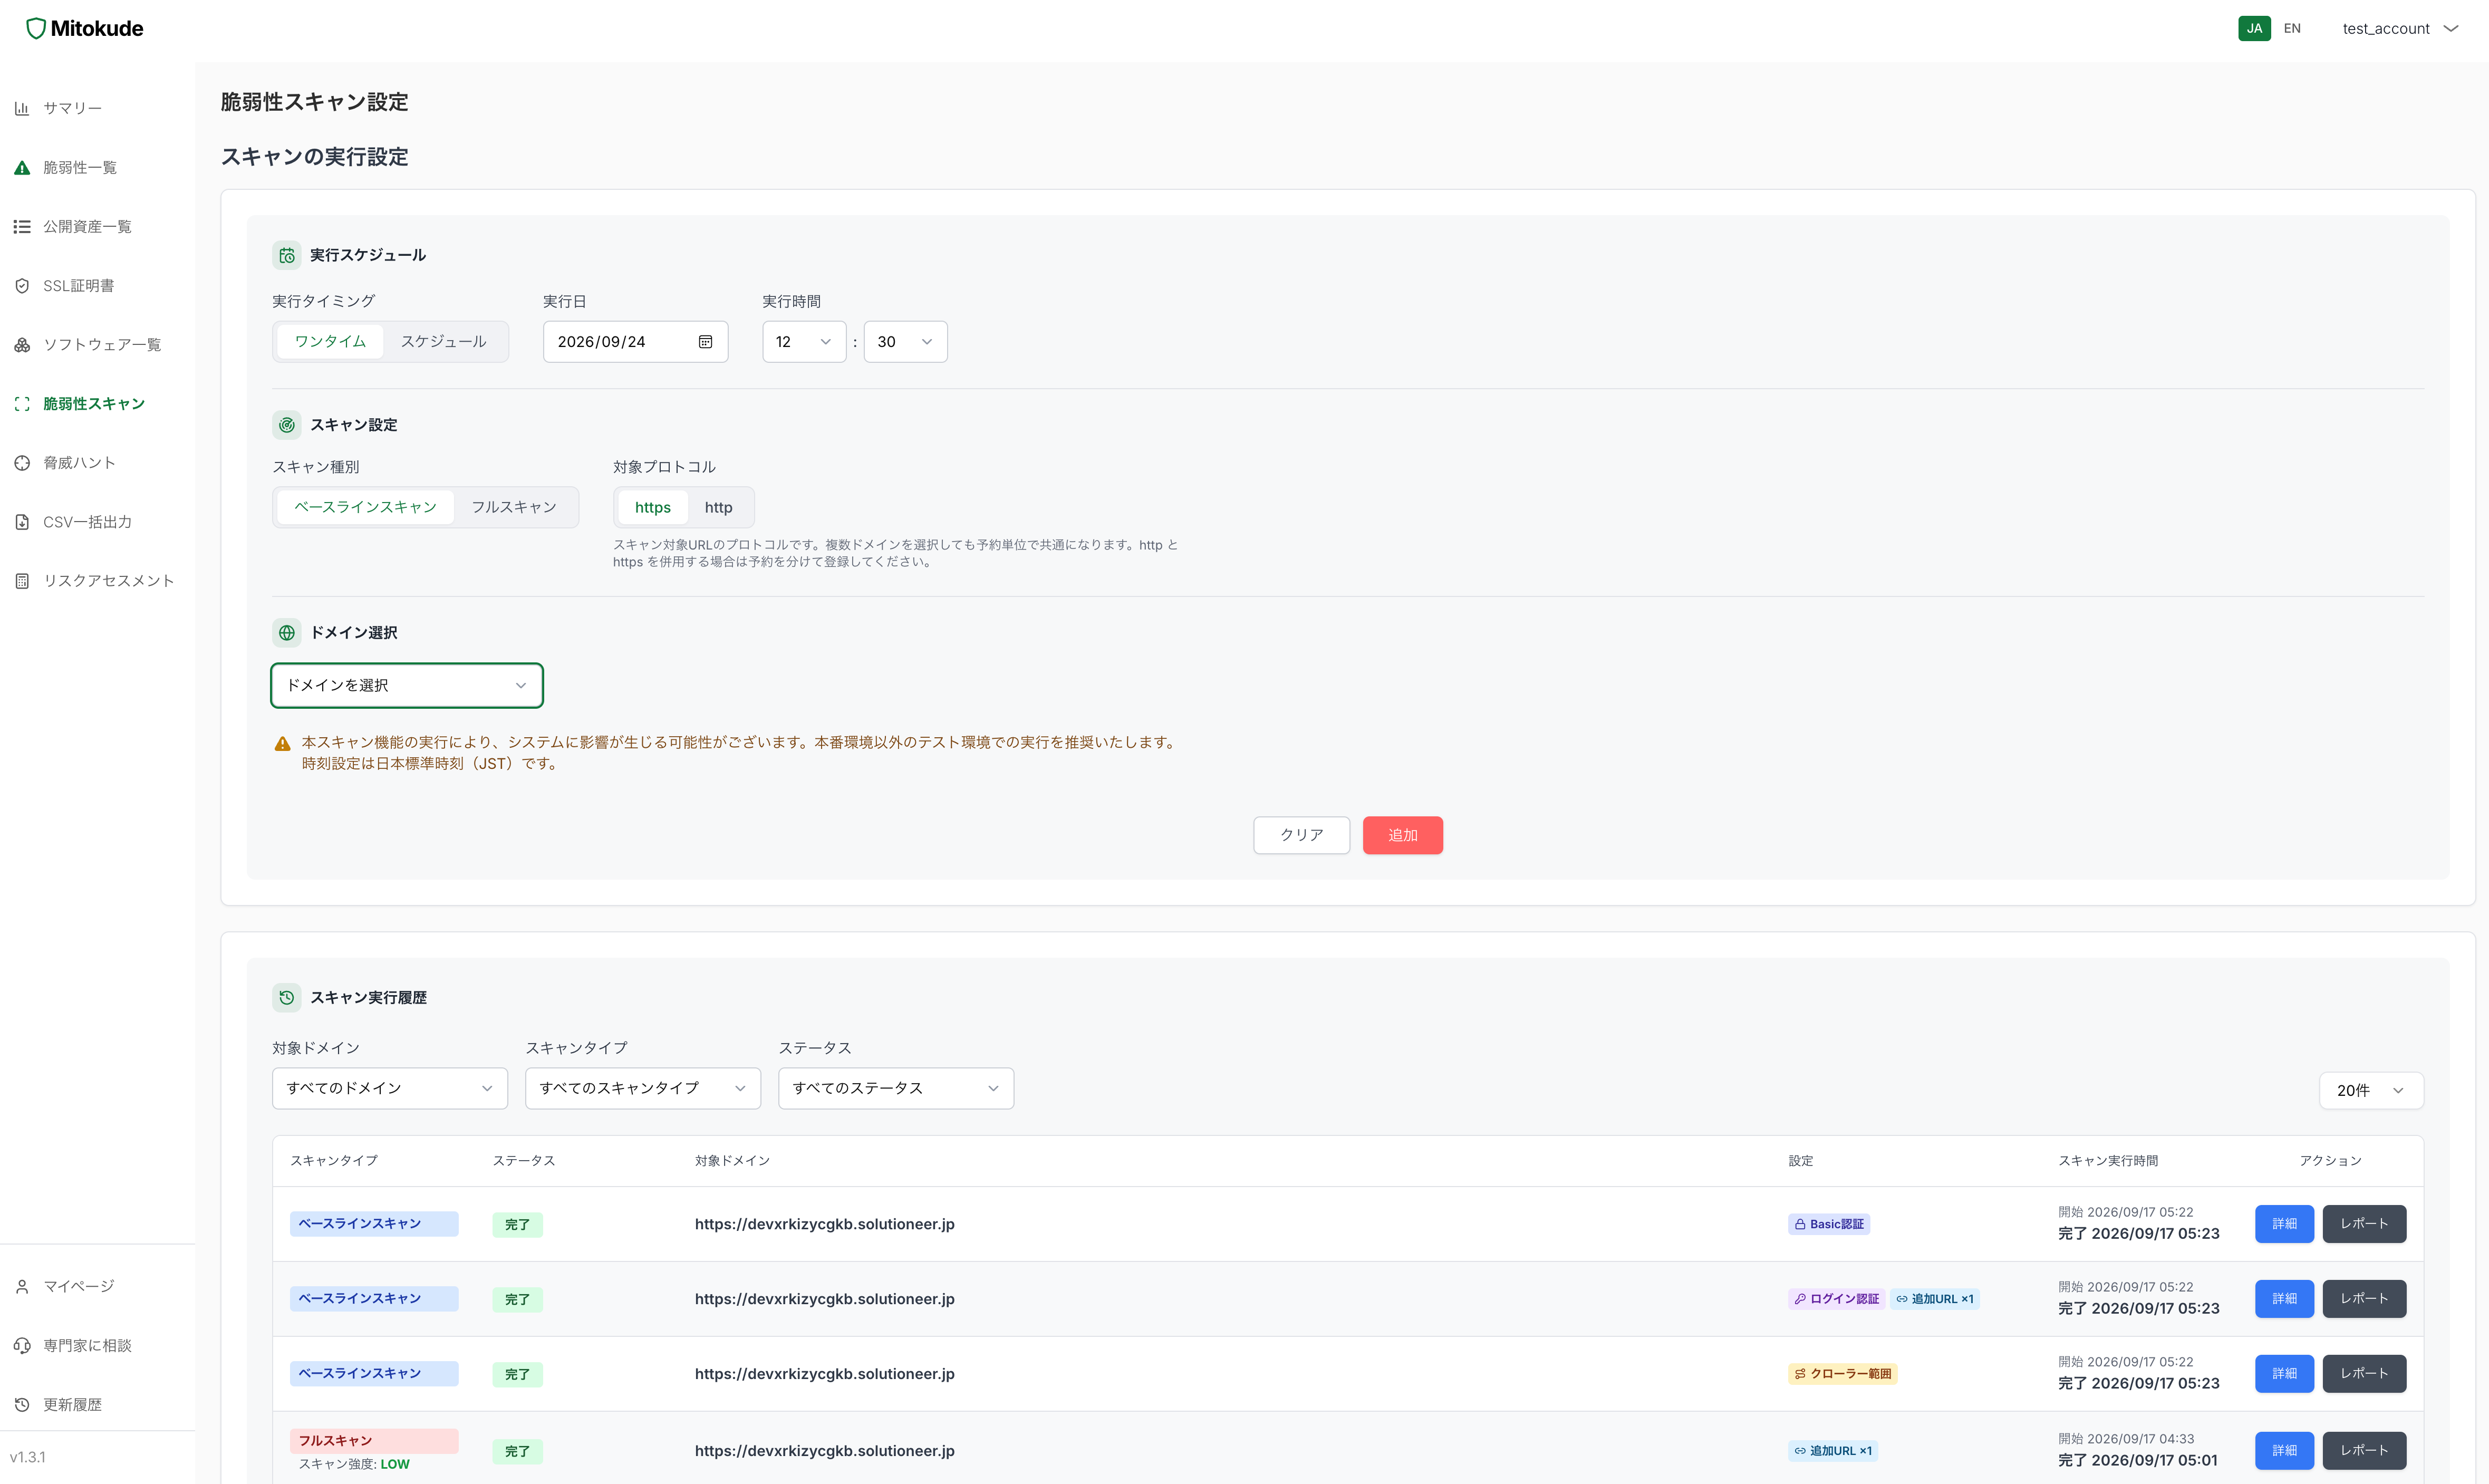
脆弱性スキャン
代表的なウェブアプリの脆弱性をスキャンし、発見されたら3段階のリスク評価(HIGH、MIDDLE、LOW)とともに警告を表示する。
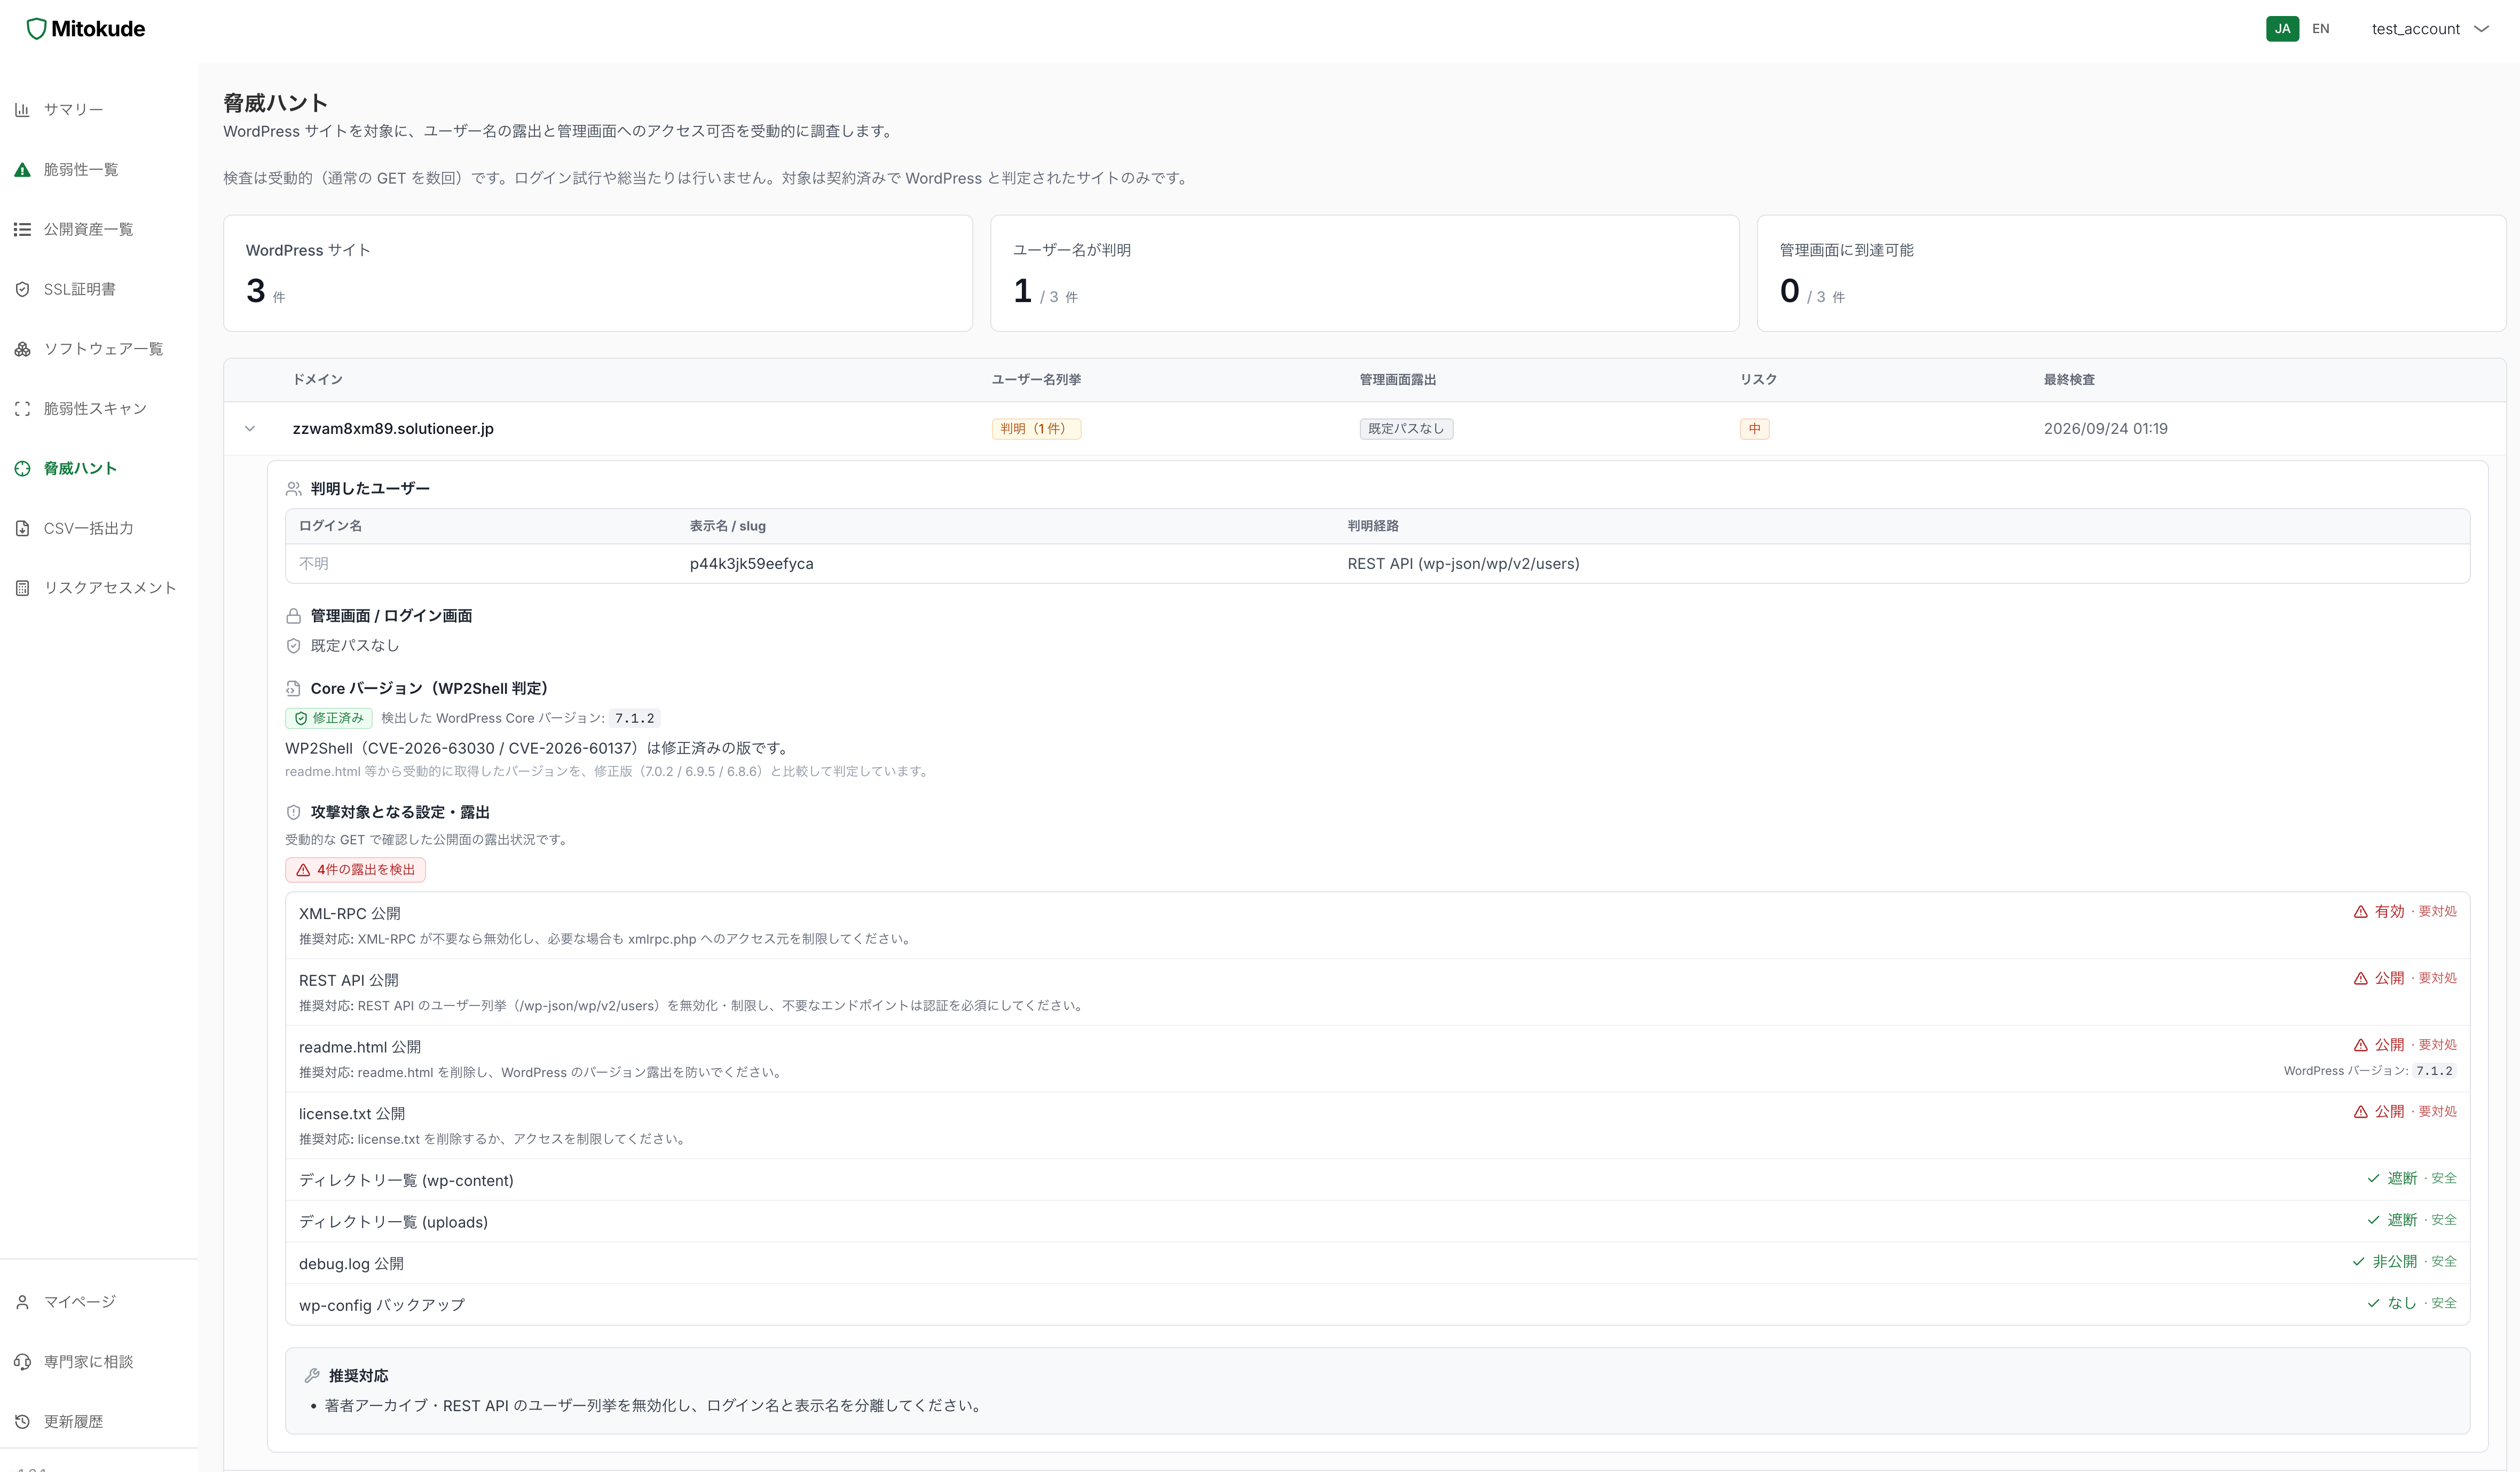
脅威ハント
使用されているソフトウェアについて、潜在的な脅威を調査する。記事公開時点では「WordPress」を対象に、ユーザー名が露出していないかと、管理画面にアクセス可能な状態になっていないかを調査する。対象ソフトウェアは今後拡大予定。
リスクアセスメント
JNSA(特定非営利活動法人日本ネットワークセキュリティ協会)が公開している、個人情報漏えいインシデントに関する想定損害賠償額算出モデル「JOモデル」(JNSA Damage Operation Model for Individual Information Leak)に基づき、自社の個人情報を扱うシステムが抱えるリスクを算定する。
自社の社会的責任度(一般的か、より高い責任を問われる企業か)、事後対応の評価(適切な対応ができたケースを想定するか、不適切だったケースを想定するか)と漏えいが想定される人数を入力することで、想定被害賠償額を算出したレポートが作成される。

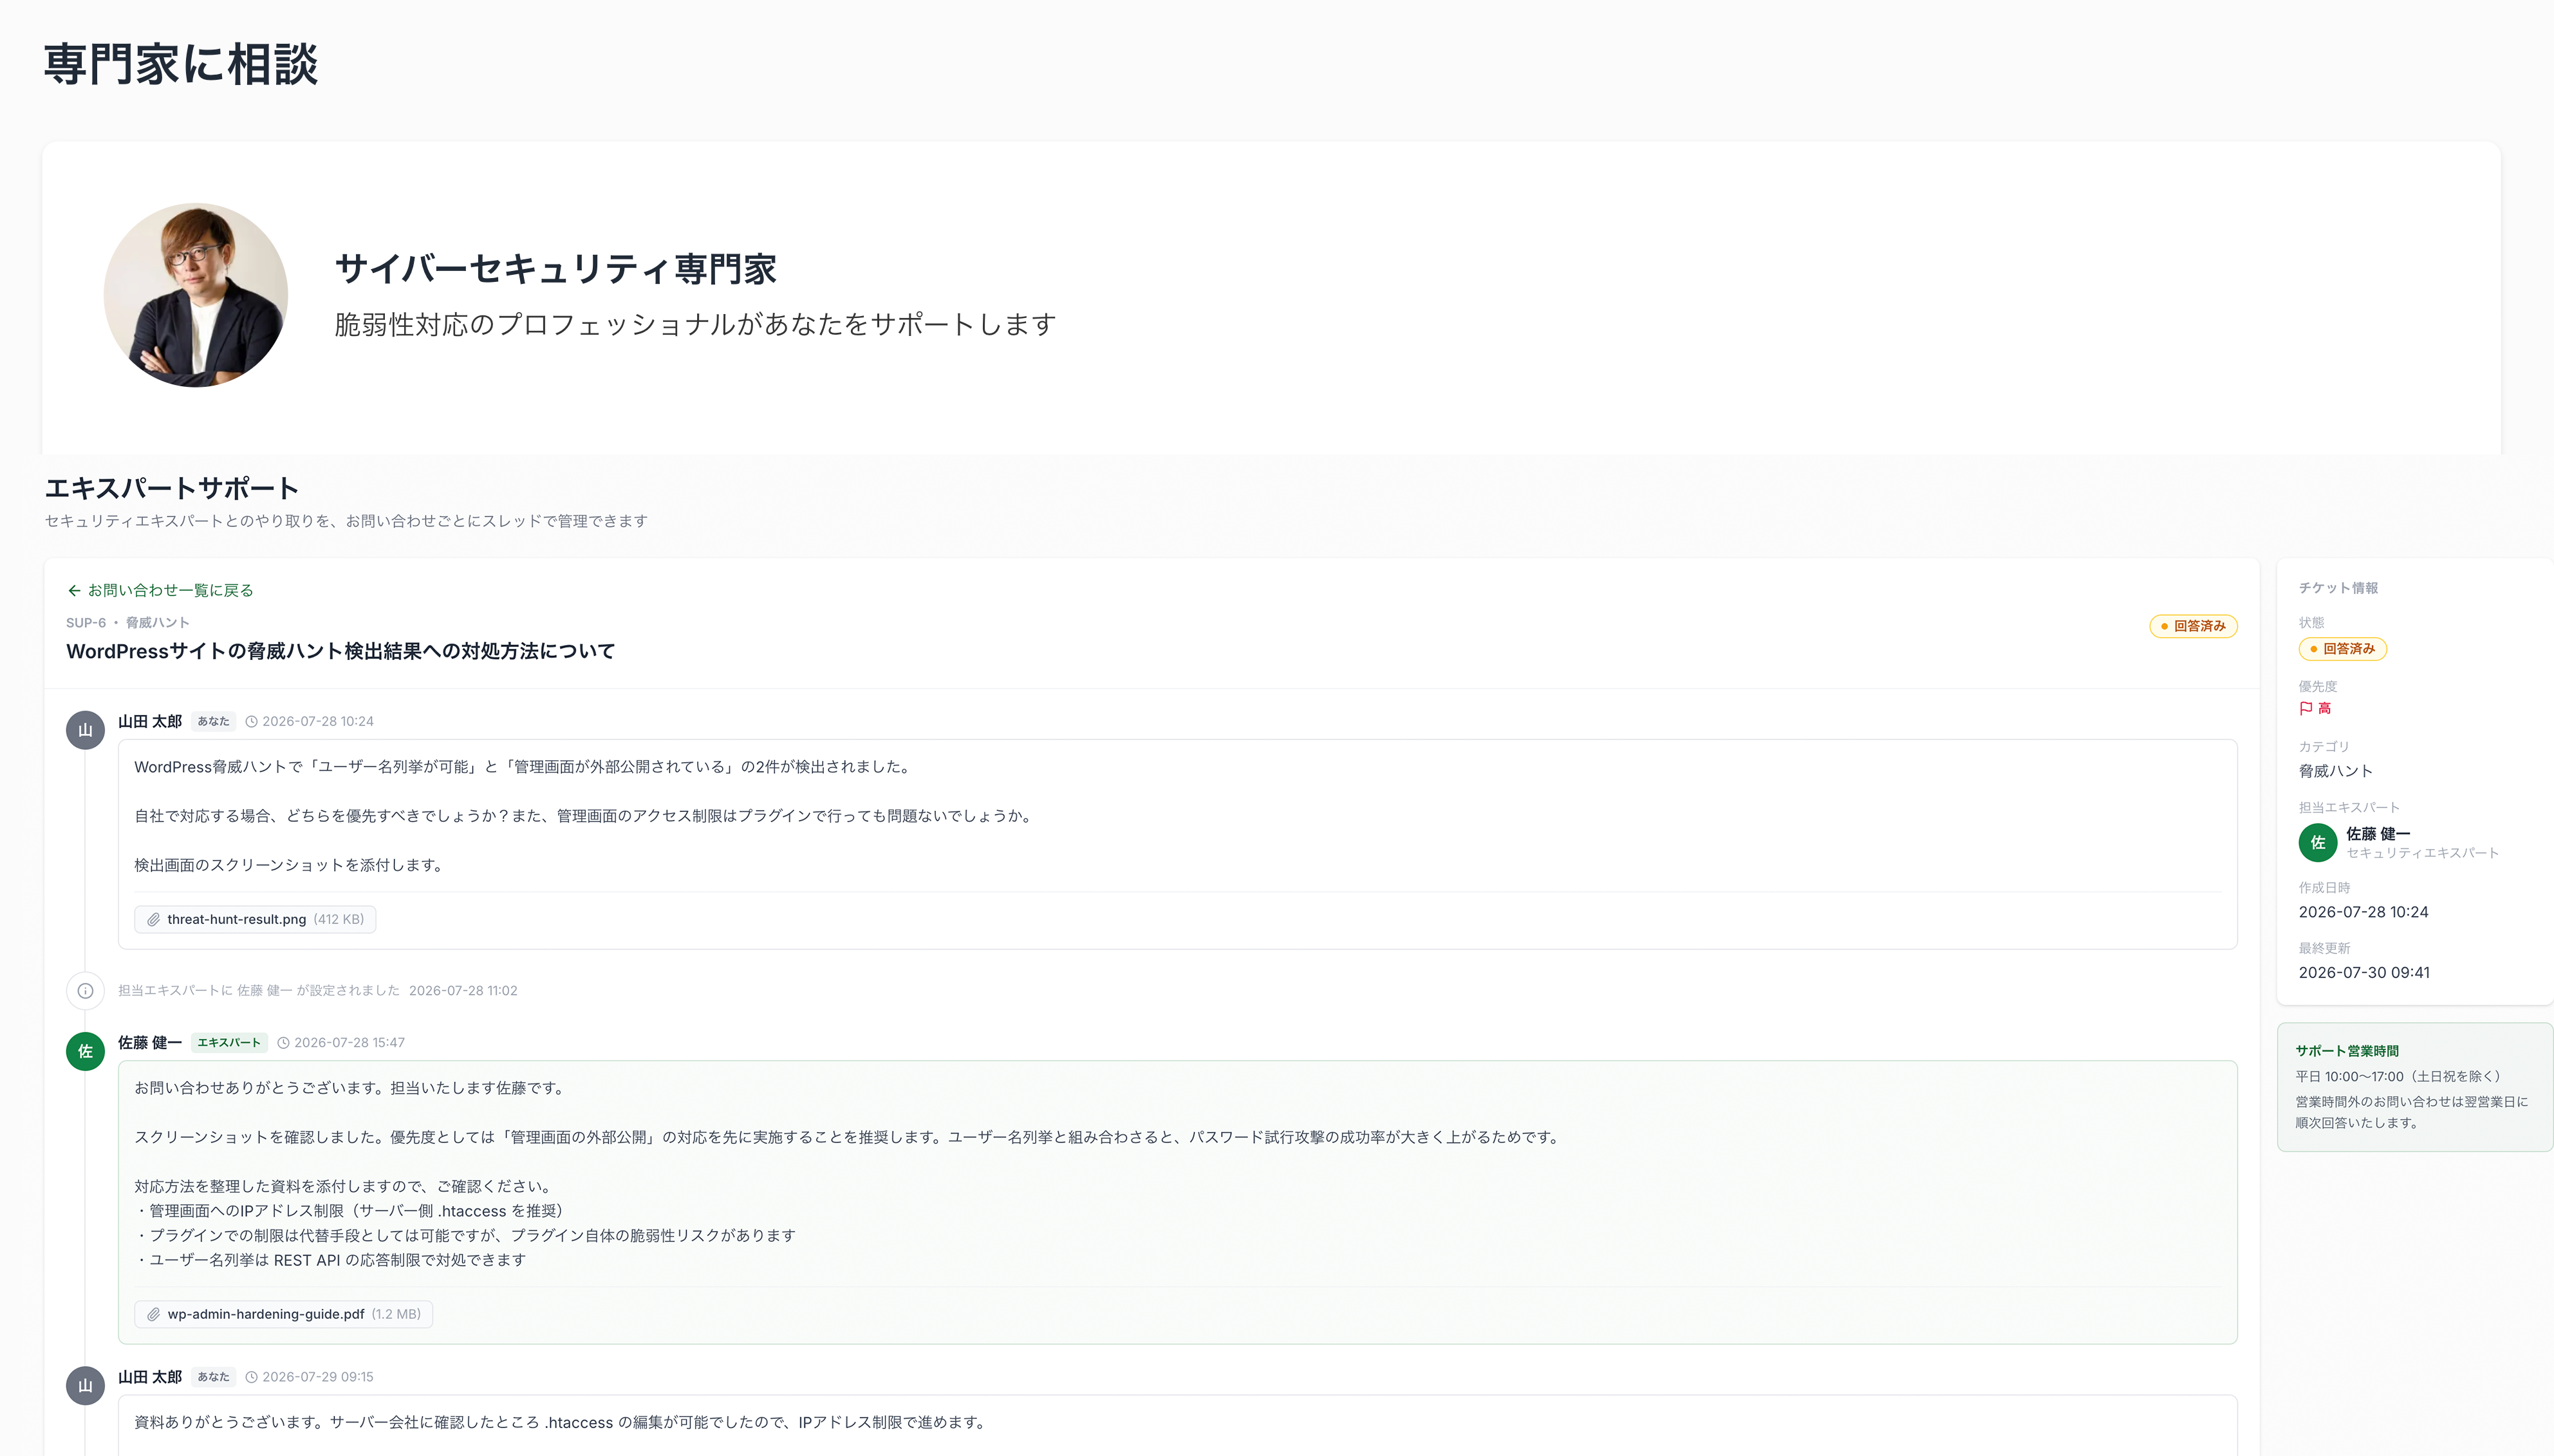
専門家に相談
Mitokudeを運営するグランセキュノロジー株式会社の専門家に相談できる。スキャンの結果発見された脆弱性の対策が分からない場合や、リスク評価が適切か確認したい場合などに相談して助言を得ることができ、自社に高度なスキルを持つ専門スタッフがいない場合にも、適切な判断が可能になる。
手作業で生じる“隙”を埋め、情シスと経営層をつなぐサービス
Mitokude .pubのスキャン機能は基本的にデイリーで自動的に動作し、情報が更新される。情報はウェブブラウザー上で確認するほか、メールによるレポートとして受け取ることもできる。また、CSVファイルとして出力することも可能だ。
利用料金は、1FQDNあたりBasicプランで月額5000円。高度な脆弱性スキャンが可能なAdvancedプラン(月額5万円)も用意されている。
ASMサービスは、それ自体が攻撃を防御したり、マルウェアを検出して隔離したりといった対策機能を持つわけではなく、自社のセキュリティ施策でどのように位置づければいいのか? と思う情シス担当者もいるかもしれない。Mitokude .pubの位置づけ、導入のメリットと言えるものは、大きく2点挙げられる。
1点目は、IT資産の把握・可視化といった作業において、手作業だけでは排除しきれない把握漏れをなくせる点。想定外の攻撃に襲われる危険性も軽減でき、情シス担当者や経営層としても安心できる。
2点目は、脆弱性の評価やリスクマネジメント機能により、情シスと経営層の間に共通言語となる評価指標や、定量的な評価基準を持てる点。セキュリティについて経営層の説得に苦労する情シス担当者や、情シスからのレポートの妥当性のチェックに苦労している経営層は少なくないだろう。Mitokude .pubは自社のセキュリティを網羅的に把握し、全社で共有可能な施策の判断基準を与えるサービスであると位置づけられる。